AWARO Sicherheit
Sicherheit für sensible Projekt-, Immobilien- und Datenraumprozesse
AWARO schützt vertrauliche Projekt-, Immobilien- und Transaktionsdaten mit einem mehrstufigen Sicherheitskonzept: Betrieb in zertifizierten Rechenzentren in Deutschland, verschlüsselte Speicherung, sichere Übertragung, starke Zugriffskontrolle und nachvollziehbare Protokollierung.
Technische Sicherheit, organisatorische Kontrolle und transparente Nachweise in einem System.
Ihre Mehrwerte durch das AWARO Sicherheitskonzept
Compliance einfacher nachweisen
Der Betrieb in ISO-27001-zertifizierten Rechenzentren in Frankfurt sowie verankerte Datenschutz- und Informationssicherheitsprozesse schaffen eine belastbare Grundlage für Sicherheitsbewertungen und interne Freigaben.
Daten durchgängig schützen
Firewalls, Segmentierung, Patch-Management, Angriffserkennung und Monitoring reduzieren Betriebs- und Angriffsrisiken. Verschlüsselte Speicherung und Übertragung schützen Dateien zusätzlich.
Zugriffe und Aktionen nachvollziehbar steuern
Rollen, Rechte, Aktivierungscodes, 2FA, SSO und IP-Restriktionen begrenzen den Zugriff passend zum Schutzbedarf. Protokolle und Versionierung machen relevante Aktionen prüfbar.

Verfügbarkeit und Wiederherstellung absichern
Redundante Systeme, Echtzeit-Replikation und getrennte Backups reduzieren Ausfälle und Datenverlust und unterstützen die Wiederherstellung
Whitepaper zum Thema:
„AWARO Sicherheitskonzept“
Version 03 2025
Whitepaper jetzt anfordern
AWARO ist eine Business Unit der AirITSystems
Sicherheit aus der Praxis kritischer Infrastrukturen
AWARO ist eine Marke und Business Unit von AirITSystems. Das Unternehmen wurde 2001 als Gemeinschaftsunternehmen der Flughafen Hannover-Langenhagen GmbH und der Fraport AG gegründet. Seitdem entstehen dort IT- und Sicherheitslösungen für Umgebungen, in denen Verfügbarkeit, Schutz und belastbare Prozesse unverzichtbar sind.
Flughafensicherheit prägt unseren Anspruch
Die langjährige Arbeit in Airport- und KRITIS-Umgebungen verbindet AirITSystems mit Informationssicherheit, Security Audits, zertifizierten Managementsystemen und einem 24/7 Security Operations Center. Für AWARO bedeutet das: Unsere Lösung steht nicht isoliert, sondern profitiert von einem Umfeld, das IT-Betrieb, Infrastruktur, physische Sicherheit und Cybersecurity ganzheitlich denkt.

Stärken des AWARO Sicherheitskonzepts
Zertifizierte Infrastruktur
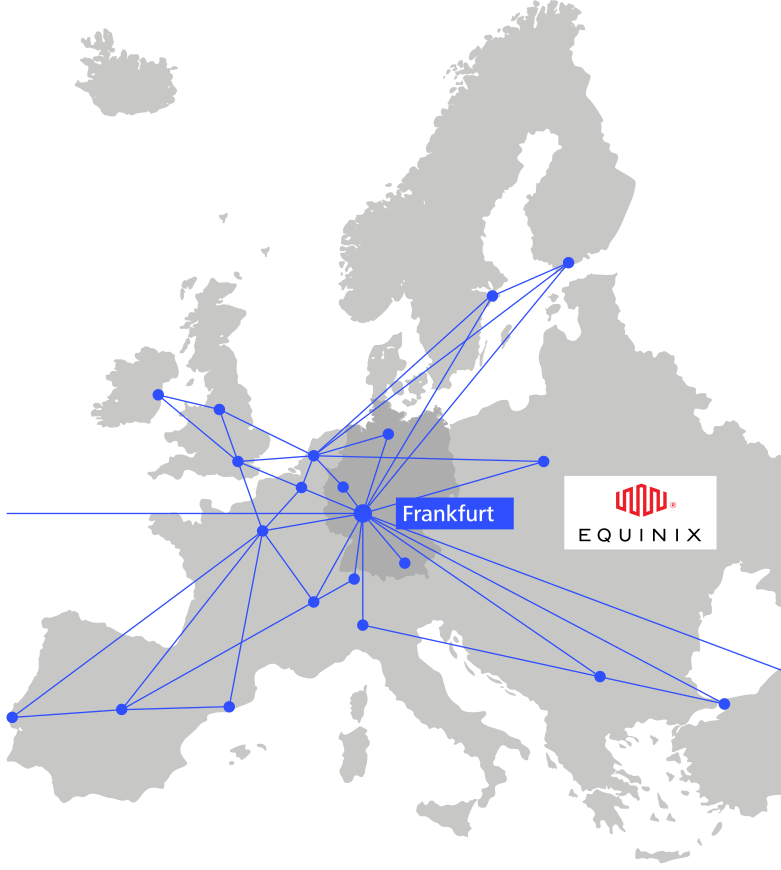
AWARO wird in mehreren hochsicheren Rechenzentren in Frankfurt betrieben. Die Umgebung ist auf redundante Anbindung, gesicherte Hardwareschränke, Brandschutz, Stromversorgung, Kühlung und Notfallszenarien ausgelegt.
Geschützter Plattformbetrieb
Die Systeme werden durch Firewalls, aktuelle Sicherheitsupdates, getrennte Applikations- und Datenebenen, Intrusion Detection, SOC-Analysen und Monitoring abgesichert. Administrative Zugriffe sind mit 2-Faktor-Authentifizierung geschützt.

Rechte, Rollen und Identitäten
Kunden können Nutzer selbst einladen und differenziert berechtigen. Aktivierungscodes vermeiden den Versand von Passwörtern. Für kritische Anwendungen sind individuelle Sicherheitsrichtlinien möglich, etwa verpflichtende 2FA, Passwortwechsel, automatische Deaktivierung, IP-Restriktion oder SAML-SSO.
Verschlüsselung und sichere Übertragung
Dateien werden nach dem Upload verschlüsselt gespeichert. Die Kommunikation zwischen Browser und AWARO Cloud erfolgt über TLS 1.2 oder höher mit starken Schlüsseln, Perfect Forward Secrecy, HSTS und regelmäßig geprüfter TLS-Konfiguration.

Verfügbarkeit, Backup und Datenübergabe
Redundante Infrastruktur, Echtzeit-Replikation, getrennte Backup-Systeme und tägliche Sicherungen schützen vor Ausfall und Datenverlust. Nach Projektende können Daten verschlüsselt übergeben und anschließend gemäß Vereinbarung gelöscht werden.
Revision, Datenschutz und Auditierbarkeit
Zugriffe, Dokumentaktionen, Versionen und Arbeitsstände können nachvollziehbar protokolliert werden. Personal, Datenschutz, ISMS, QM, Penetrationstests und optionale Auditrechte stützen die organisatorische Sicherheit.
Frequently asked questions
Neben Rollen und Rechten sind Aktivierungscodes, Passwortregeln, 2FA, Ablaufdaten, IP-Restriktionen und SAML-basiertes Single Sign-On möglich.
Redundante Systeme, Echtzeit-Replikation, Monitoring und getrennte Backups verringern Ausfallrisiken und schützen vor Datenverlust.
Sie haben weitere Fragen?
Vereinbaren Sie einen Beratungstermin oder rufen Sie sofort unseren Ansprechpartner Marc Beissler an.